問16情報セキュリティマネジメント 平成29年度 春期
 16 / 50問
平成29年度 春期
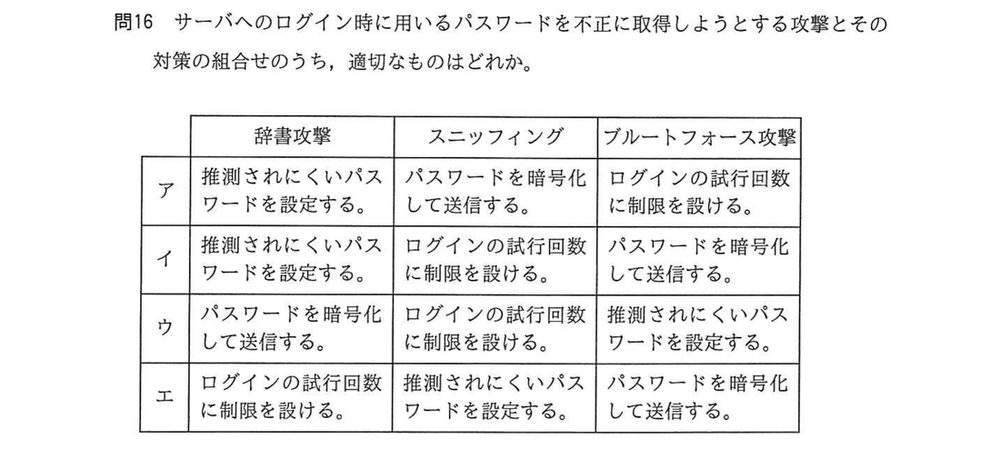
サーバへのログイン時に用いるパスワードを不正に取得しようとする攻撃とその対策の組合せのうち,適切なものはどれか。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 1
解説
辞書攻撃はよく使われる文字列を集めた辞書でログインを試みるので,推測されにくいパスワードを設定して耐性を持たせる。スニッフィングはセキュアでないプロトコルの通信で恐れが生じるので,パスワードを暗号化して送信する。ブルートフォース攻撃は全ての文字の組合せを試すので,ログインの試行回数に制限を設けて連続した試行を止める。
KEY POINT
辞書攻撃は推測困難,スニッフィングは暗号化,ブルートフォース攻撃は回数制限で防ぐ「攻撃をしのぐ手立て」の他の問題
- 平成29年度 春期 問171台のファイアウォールによって,外部セグメント,DMZ,内部セグメントの三つのセグメントに分割されたネットワークがある。このネットワークにおいて,Web …
- 平成29年度 春期 問14内部不正による重要なデータの漏えいの可能性を早期に発見するために有効な対策はどれか。
- 平成29年度 春期 問182要素認証に該当する組みはどれか。
- 平成29年度 春期 問13NIDS(ネットワーク型 IDS)を導入する目的はどれか。
- 平成29年度 春期 問19二者間で商取引のメッセージを送受信するときに,送信者のディジタル証明書を使用して行えることはどれか。
- 平成29年度 春期 問20ディジタル署名などに用いるハッシュ関数の特徴はどれか。
出典:平成29年度 春期 情報セキュリティマネジメント試験 午前 問16(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。