問19情報セキュリティマネジメント 平成30年度 秋期
 19 / 50問
平成30年度 秋期
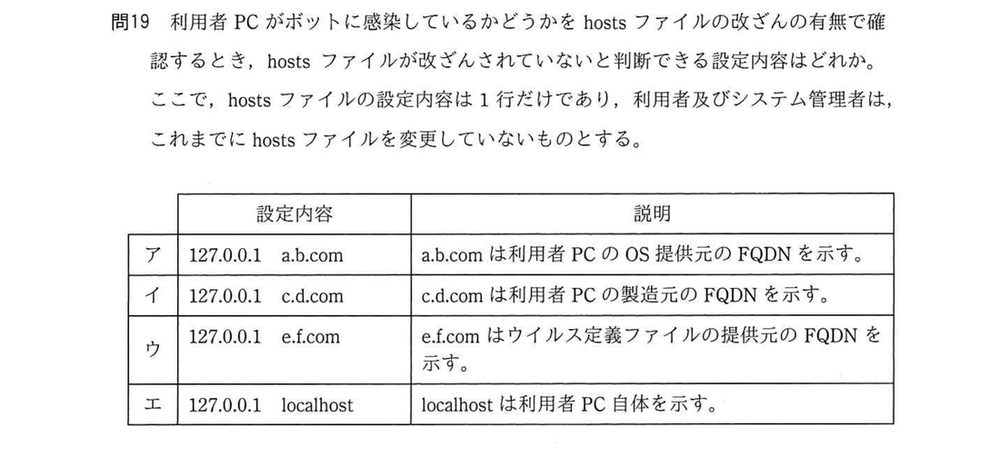
利用者 PC がボットに感染しているかどうかを hosts ファイルの改ざんの有無で確認するとき,hosts ファイルが改ざんされていないと判断できる設定内容はどれか。ここで,hosts ファイルの設定内容は1行だけであり,利用者及びシステム管理者は,これまでに hosts ファイルを変更していないものとする。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 4
解説
四つの案は,どれも機器の内側で折り返すループバックのアドレスに一つの名前を並べた1行になっている。このアドレスは機器の外に出てはならないと定められている。localhost の名は,いつもこの折り返しのアドレスに引けるものと決まっているので,localhost を並べた1行はもともとの形どおりで,改ざんされた印にはならない。
KEY POINT
hosts で localhost を自分自身に結ぶ1行は改ざんの印にならない「攻撃をしのぐ手立て」の他の問題
- 平成30年度 秋期 問18インターネットと社内サーバの間にファイアウォールが設置されている環境で,時刻同期の通信プロトコルを用いて社内サーバの時刻をインターネット上の時刻サーバの正…
- 平成30年度 秋期 問20公衆無線 LAN のアクセスポイントを設置するときのセキュリティ対策と効果の組みのうち,適切なものはどれか。
- 平成30年度 秋期 問17セキュアブートの説明はどれか。
- 平成30年度 秋期 問21APT の説明はどれか。
- 平成30年度 秋期 問22A 社の Web サーバは,サーバ証明書を使って TLS 通信を行っている。PC から A 社の Web サーバへの TLS を用いたアクセスにおいて,当…
- 平成30年度 秋期 問15マルウェア Wanna Cryptor(WannaCry)に関する記述として,適切なものはどれか。
出典:平成30年度 秋期 情報セキュリティマネジメント試験 午前 問19(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。