問1情報セキュリティマネジメント 平成31年度 春期
 1 / 49問
平成31年度 春期
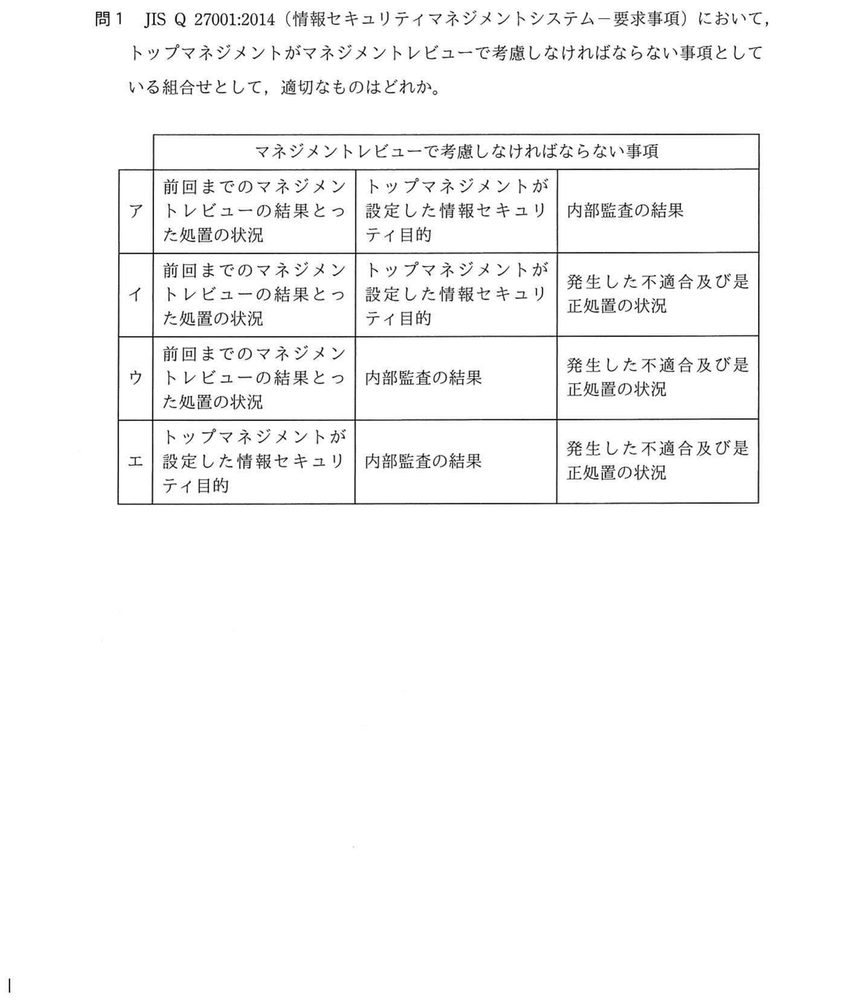
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)において,トップマネジメントがマネジメントレビューで考慮しなければならない事項としている組合せとして,適切なものはどれか。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 3
解説
情報セキュリティ管理基準は,トップマネジメントがマネジメントレビューで考慮する事項の最初に,前回までのマネジメントレビューの結果とった処置の状況を挙げる。情報セキュリティパフォーマンスに関するフィードバックとして,不適合及び是正処置と内部監査の結果も挙がる。情報セキュリティ目的は,目的そのものではなく,その達成がフィードバックの一つに置かれている。
KEY POINT
マネジメントレビューは前回の処置,内部監査の結果,不適合と是正処置を考慮する「守り方を決める」の他の問題
- 平成31年度 春期 問2JPCERT/CC “CSIRT ガイド(2015年11月26日)”では,CSIRT を活動とサービス対象によって六つに分類しており,その一つにコーディネ…
- 平成31年度 春期 問5リスク対応のうち,リスクファイナンシングに該当するものはどれか。
- 平成31年度 春期 問6JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)における“リスクレベル”の定義はどれか。
- 平成31年度 春期 問7JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)では,リスクを運用管理することについて,アカウンタビリティ及び権限をもつ人又…
- 平成31年度 春期 問8JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)において,情報セキュリティ目的をどのように達成するかについて計画するとき…
- 平成31年度 春期 問9組織での情報資産管理台帳の記入方法のうち,IPA “中小企業の情報セキュリティ対策ガイドライン(第2.1版)”に照らして,適切なものはどれか。
出典:平成31年度 春期 情報セキュリティマネジメント試験 午前 問1(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。