問13情報セキュリティマネジメント 令和5年度 公開問題
 13 / 15問
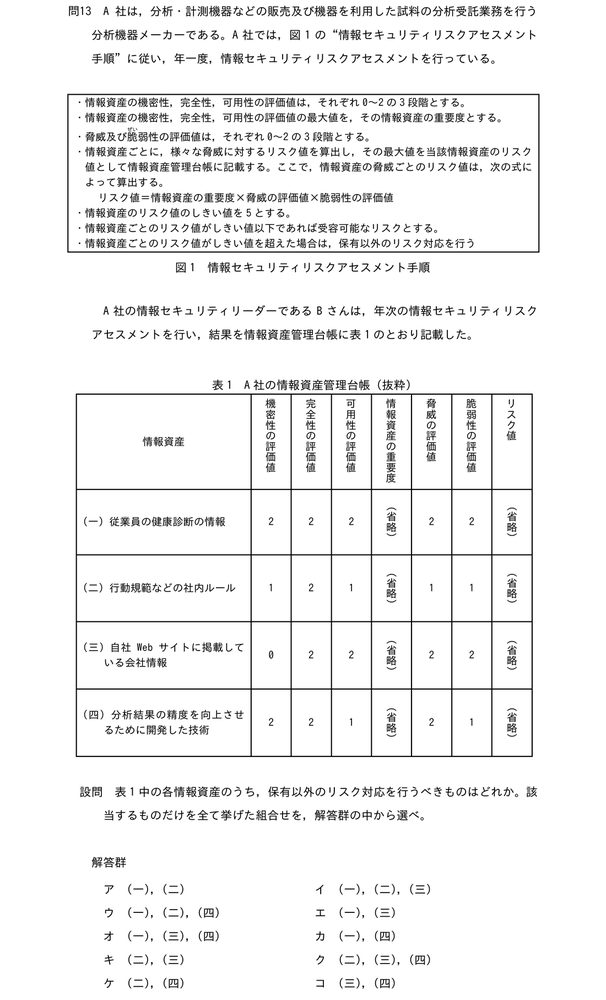
A 社は,分析・計測機器などの販売及び機器を利用した試料の分析受託業務を行う分析機器メーカーである。A 社では,図 1 の“情報セキュリティリスクアセスメント手順”に従い,年一度,情報セキュリティリスクアセスメントを行っている。・情報資産の機密性,完全性,可用性の評価値は,それぞれ 0〜2 の 3 段階とする。・情報資産の機密性,完全性,可用性の評価値の最大値を,その情報資産の重要度とする。・脅威及び脆弱性の評価値は,それぞれ 0〜2 の 3 段階とする。・情報資産ごとに,様々な脅威に対するリスク値を算出し,その最大値を当該情報資産のリスク値として情報資産管理台帳に記載する。ここで,情報資産の脅威ごとのリスク値は,次の式によって算出する。リスク値=情報資産の重要度×脅威の評価値×脆弱性の評価値・情報資産のリスク値のしきい値を 5 とする。・情報資産ごとのリスク値がしきい値以下であれば受容可能なリスクとする。・情報資産ごとのリスク値がしきい値を超えた場合は,保有以外のリスク対応を行う図 1 情報セキュリティリスクアセスメント手順A 社の情報セキュリティリーダーである B さんは,年次の情報セキュリティリスクアセスメントを行い,結果を情報資産管理台帳に表 1 のとおり記載した。表 1 A 社の情報資産管理台帳(抜粋)情報資産機密性評価値完全性評価値可用性評価値情報資産重要度脅威評価値脆弱性評価値リスク値(一) 従業員の健康診断の情報 2 2 2(省略)2 2(省略)(二) 行動規範などの社内ルール 1 2 1(省略)1 1(省略)(三) 自社 Web サイトに掲載している会社情報0 2 2(省略)2 2(省略)(四) 分析結果の精度を向上させるために開発した技術2 2 1(省略)2 1(省略)設問 表 1 中の各情報資産のうち,保有以外のリスク対応を行うべきものはどれか。該当するものだけを全て挙げた組合せを,解答群の中から選べ。
選択肢をえらぶと、答えと解説が出ます
ここに答えと解説が出ます

 正答 4
解説
重要度は、機密性と完全性と可用性の三つの評価値のうち最も高いものをとる。リスク値は、その重要度に脅威の評価値と脆弱性の評価値を掛けて求める。台帳のリスク値がしきい値以下なら受容してよく、しきい値を超えたものだけが保有以外の対応の対象になる。重要度が最も高い段階にあっても、脅威と脆弱性のどちらかが低ければ、積はしきい値に届かない。
「守り方を決める」の他の問題
- 令和5年度 公開問題 問14A 社は旅行商品を販売しており,業務の中で顧客情報を取り扱っている。A 社が保有する顧客情報は,A 社のファイルサーバ 1 台に保存されている。ファイルサ…
- 令和5年度 公開問題 問3デジタルフォレンジックスの説明はどれか。
- 令和5年度 公開問題 問1情報セキュリティ管理基準(平成 28 年)に関する記述のうち,適切なものはどれか。
- サンプル問題 問10デジタルフォレンジックスでハッシュ値を利用する目的として,適切なものはどれか。
- サンプル問題 問5JIS Q 27000:2019(情報セキュリティマネジメントシステム-用語)における“リスクレベル”の定義はどれか。
- サンプル問題 問3JIS Q 27000:2019(情報セキュリティマネジメントシステム-用語)において,不適合が発生した場合にその原因を除去し,再発を防止するためのものと…
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。