問13情報セキュリティマネジメント 令和6年度 公開問題
 13 / 15問
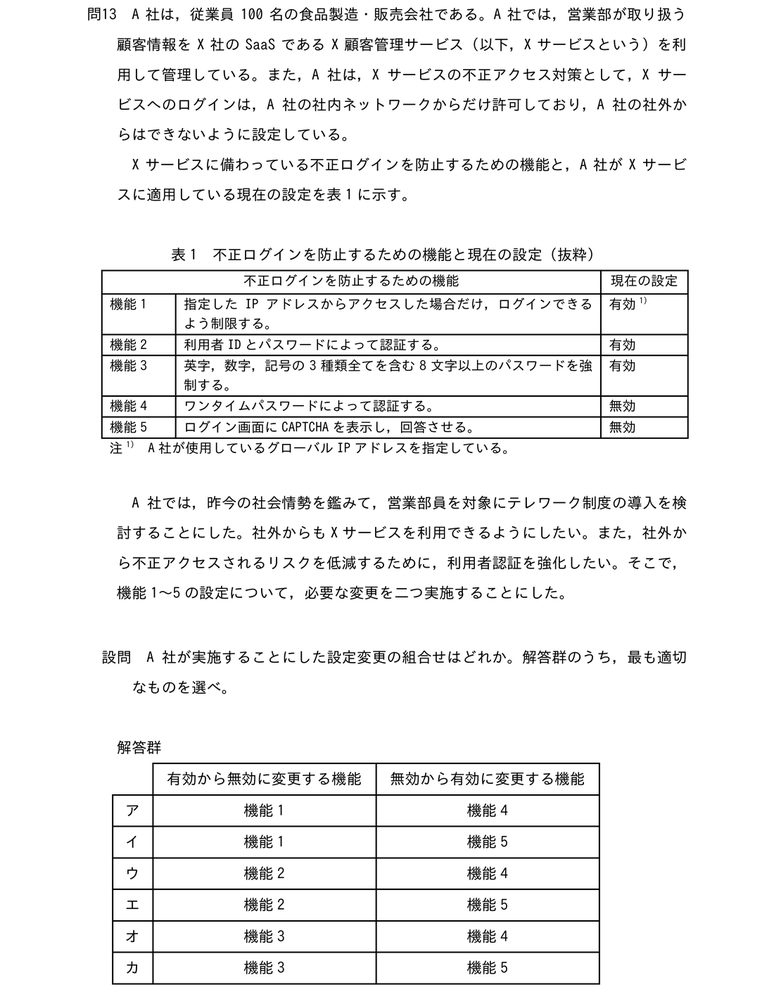
A 社は,従業員 100 名の食品製造・販売会社である。A 社では,営業部が取り扱う顧客情報を X 社の SaaS である X 顧客管理サービス(以下,X サービスという)を利用して管理している。また,A 社は,X サービスの不正アクセス対策として,X サービスへのログインは,A 社の社内ネットワークからだけ許可しており,A 社の社外からはできないように設定している。X サービスに備わっている不正ログインを防止するための機能と,A 社が X サービスに適用している現在の設定を表 1 に示す。表 1 不正ログインを防止するための機能と現在の設定(抜粋)不正ログインを防止するための機能 現在の設定機能 1 指定した IP アドレスからアクセスした場合だけ,ログインできるよう制限する。有効 1)機能 2 利用者 ID とパスワードによって認証する。 有効機能 3 英字,数字,記号の 3 種類全てを含む 8 文字以上のパスワードを強制する。有効機能 4 ワンタイムパスワードによって認証する。 無効機能 5 ログイン画面に CAPTCHA を表示し,回答させる。 無効注 1)A 社が使用しているグローバル IP アドレスを指定している。A 社では,昨今の社会情勢を鑑みて,営業部員を対象にテレワーク制度の導入を検討することにした。社外からも X サービスを利用できるようにしたい。また,社外から不正アクセスされるリスクを低減するために,利用者認証を強化したい。そこで,機能 1~5 の設定について,必要な変更を二つ実施することにした。設問 A 社が実施することにした設定変更の組合せはどれか。解答群のうち,最も適切なものを選べ。
選択肢をえらぶと、答えと解説が出ます
ここに答えと解説が出ます

 正答 1
解説
社外からも使えるようにするには、決められた接続元からの通信だけを通す制限を有効のままには できないので、これを無効にする。外せば不正なログインを試されやすくなるので、パスワードによる 認証に、そのつど使い捨てになるワンタイムパスワードによる認証を足して有効にする。知っている ものに、持っているものを使う要素が加わり、認証が強まる。
「攻撃をしのぐ手立て」の他の問題
- 令和6年度 公開問題 問15A 社は,飲食店へのコンサルティングを行う従業員 50 名の企業である。A 社の全ての PC では,マルウェア対策ソフト(以下,X ソフトという)が有効に…
- 令和6年度 公開問題 問10社内ネットワークからインターネットへのアクセスを中継し,Web コンテンツをキャッシュすることによってアクセスを高速にする仕組みで,セキュリティ確保にも利…
- 令和6年度 公開問題 問6A 社の Web サーバは,サーバ証明書を使って TLS 通信を行っている。PC から A 社のWeb サーバへの TLS を用いたアクセスにおいて,当該…
- 令和6年度 公開問題 問5リスクベース認証の説明として,適切なものはどれか。
- 令和6年度 公開問題 問4サイバーキルチェーンに関する説明として,適切なものはどれか。
- 令和6年度 公開問題 問3マルウェアの検出方法のうち,検査対象のプログラムを実行する必要があるものはどれか。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。