問55情報セキュリティマネジメント サンプル問題
 53 / 58問
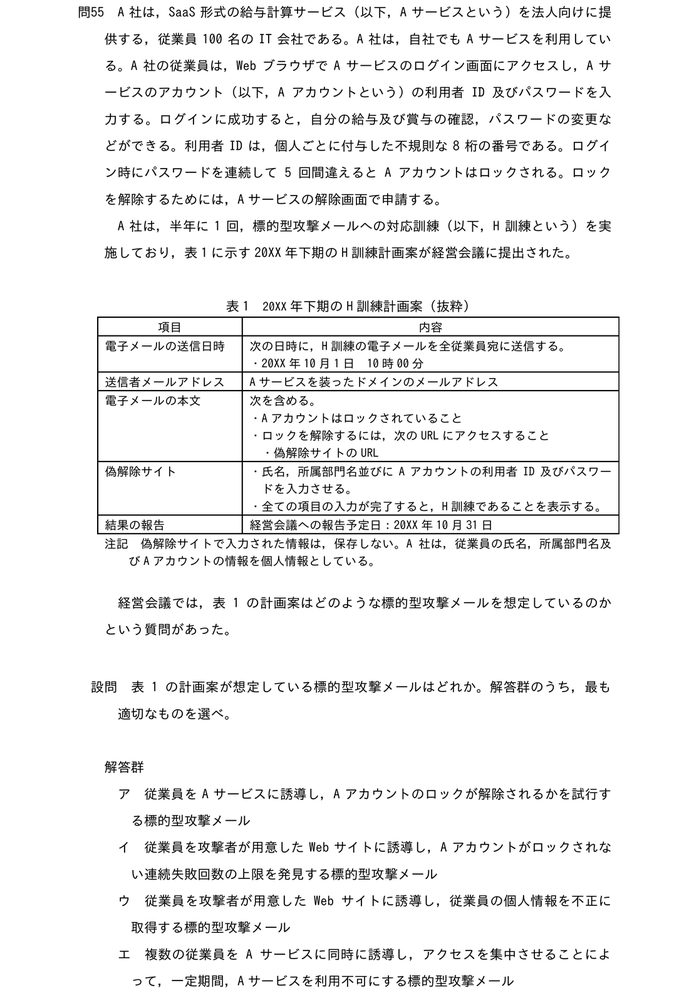
A 社は,SaaS 形式の給与計算サービス(以下,A サービスという)を法人向けに提供する,従業員 100 名の IT 会社である。A 社は,自社でも A サービスを利用している。A 社の従業員は,Web ブラウザで A サービスのログイン画面にアクセスし,A サービスのアカウント(以下,A アカウントという)の利用者 ID 及びパスワードを入力する。ログインに成功すると,自分の給与及び賞与の確認,パスワードの変更などができる。利用者 ID は,個人ごとに付与した不規則な 8 桁の番号である。ログイン時にパスワードを連続して 5 回間違えると A アカウントはロックされる。ロックを解除するためには,A サービスの解除画面で申請する。A 社は,半年に 1 回,標的型攻撃メールへの対応訓練(以下,H 訓練という)を実施しており,表 1 に示す 20XX 年下期の H 訓練計画案が経営会議に提出された。表 1 20XX 年下期の H 訓練計画案(抜粋)項目 内容電子メールの送信日時 次の日時に,H 訓練の電子メールを全従業員宛に送信する。・20XX 年 10 月 1 日 10 時 00 分送信者メールアドレス A サービスを装ったドメインのメールアドレス電子メールの本文 次を含める。・A アカウントはロックされていること・ロックを解除するには,次の URL にアクセスすること・偽解除サイトの URL偽解除サイト ・氏名,所属部門名並びに A アカウントの利用者 ID 及びパスワードを入力させる。・全ての項目の入力が完了すると,H 訓練であることを表示する。結果の報告 経営会議への報告予定日:20XX 年 10 月 31 日注記 偽解除サイトで入力された情報は,保存しない。A 社は,従業員の氏名,所属部門名及び A アカウントの情報を個人情報としている。経営会議では,表 1 の計画案はどのような標的型攻撃メールを想定しているのかという質問があった。設問 表 1 の計画案が想定している標的型攻撃メールはどれか。解答群のうち,最も適切なものを選べ。
選択肢をえらぶと、答えと解説が出ます
ここに答えと解説が出ます

 正答 3
解説
計画では、装ったあて名の差出人から、利用が止められていると告げる電子メールを全員に送り、解除を名乗る偽の場所へ導く形を作っている。その場所で入力させるのは、氏名と所属部門名と、給与の仕組みに入るための識別子とパスワードになる。いずれもこの会社が個人情報としているものなので、狙いはその取得に置かれる。
「攻撃をしのぐ手立て」の他の問題
- サンプル問題 問44社内ネットワークの PC から,中継装置を経由してインターネット上の Web サーバにアクセスする。中継装置は宛先の Web サーバのドメイン名から DN…
- サンプル問題 問28電子メールをドメイン A の送信者がドメイン B の宛先に送信するとき,送信者をドメイン A のメールサーバで認証するためのものはどれか。
- サンプル問題 問27SPF(Sender Policy Framework)を利用する目的はどれか。
- サンプル問題 問26HTTP over TLS(HTTPS)を用いて実現できるものはどれか。
- サンプル問題 問25Web サイトで利用される CAPTCHA に該当するものはどれか。
- サンプル問題 問24リスクベース認証に該当するものはどれか。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。