問10基本情報技術者 令和5年度 公開問題(科目A)
 8 / 18問
令和5年度 公開問題(科目A)
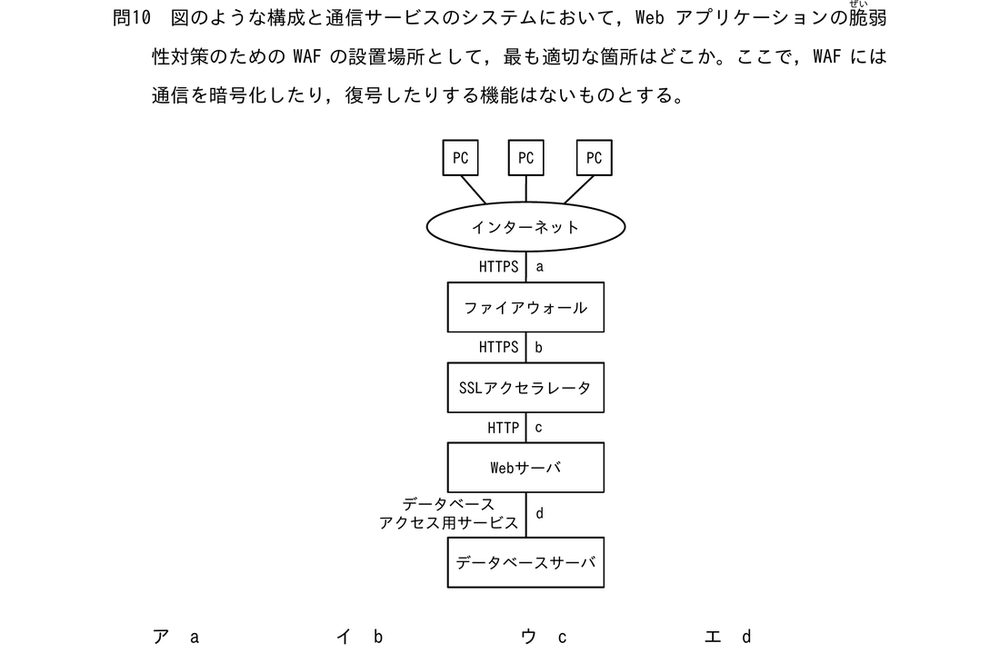
図のような構成と通信サービスのシステムにおいて,Web アプリケーションの脆弱性対策のための WAF の設置場所として,最も適切な箇所はどこか。ここで,WAF には通信を暗号化したり,復号したりする機能はないものとする。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 3
解説
利用者とウェブサーバの間に入り、そこを通るやり取りを検査して、ウェブアプリケーションの弱点を突く攻撃から守るのが WAF になる。検査は中身が読めることを前提にするので、暗号を解く機能を持たないものは、暗号が解かれたあとの区間に置く。暗号のまま流れる区間や、ウェブサーバより奥の区間では、守る相手のやり取りそのものを読めない。
KEY POINT
WAF は暗号が解かれたあとの区間に置いて中身を検査する「科目A(公開問題・サンプル問題)」の他の問題
- 令和5年度 公開問題(科目A) 問9ドライブバイダウンロード攻撃に該当するものはどれか。
- 令和5年度 公開問題(科目A) 問11次の流れ図において,① → ② → ③ → ⑤ → ② → ③ → ④ → ② → ⑥の順に実行させるために,①において m と n に与えるべき初期値 …
- 令和5年度 公開問題(科目A) 問8IPv4 ネットワークにおいて,ネットワークの疎通確認に使われるものはどれか。
- 令和5年度 公開問題(科目A) 問12アジャイル開発手法のスクラムにおいて,開発チームの全員が 1 人ずつ“昨日やったこと”,“今日やること”,“障害になっていること”などを話し,全員でプロジ…
- 令和5年度 公開問題(科目A) 問13図に示すとおりに作業を実施する予定であったが,作業 A で 1 日の遅れが生じた。各作業の費用増加率を表の値とするとき,当初の予定日数で終了するために掛か…
- 令和5年度 公開問題(科目A) 問6次の関数従属を満足するとき,成立する推移的関数従属はどれか。ここで,“A→B ”は B が A に関数従属していることを表し,“A→{B,C }”は,“A…
出典:令和5年度 基本情報技術者試験 科目A 問10(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。本文は IPA が公表した問題冊子の頁を人が読んで起こし、別の読み手が原本と突き合わせています。その都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。