問36応用情報技術者 令和7年度 春期
 36 / 80問
令和7年度 春期2025年
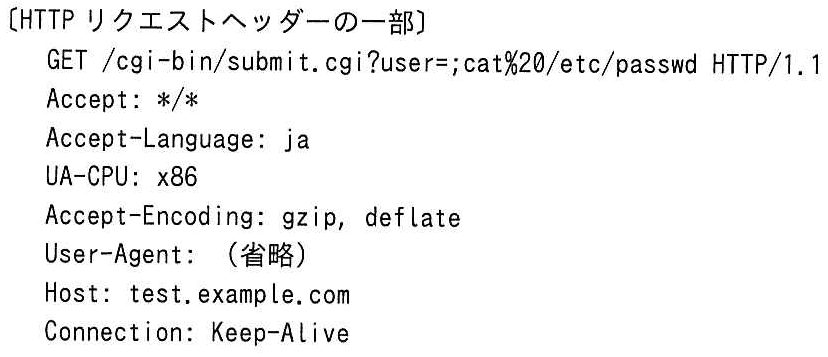
Webサーバのログを分析したところ,Webサーバへの攻撃と思われるHTTPリクエストヘッダーが記録されていた。次のHTTPリクエストヘッダーから推測できる,攻撃者が悪用しようとしていた可能性が高い脆弱性はどれか。ここで,HTTPリクエストヘッダー中の“%20”は空白を意味する。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 2
解説
正解は2。リクエストの1行目に「user=;cat%20/etc/passwd」とある。%20は空白なので、パラメータの値は「;cat /etc/passwd」。「;」はシェルでコマンドを区切る記号で、続く「cat /etc/passwd」はUNIX系OSのアカウント情報のファイルを表示するコマンド。CGIが受け取った値をそのままシェルに渡していれば、任意のOSコマンドが実行されてしまう。これはOSコマンドインジェクションを狙ったもの。
- 1は、HTTPヘッダーインジェクションは、改行コード(%0d%0a)を混ぜて応答ヘッダーを不正に追加・分割させる攻撃で、このリクエストには改行コードがない。
- 3は、SQLインジェクションは、「'」やOR 1=1などSQL文を変える文字列を混ぜる攻撃。
- 4は、クロスサイトスクリプティングは、<script>などのスクリプトを混ぜて利用者のブラウザで実行させる攻撃。
根拠:IPA「安全なウェブサイトの作り方」(OSコマンド・インジェクション)。
KEY POINT
「;」に続くOSコマンドがパラメータに入っていればOSコマンドインジェクションを狙った攻撃。「技術要素」の他の問題
- 令和7年度 春期 問35デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)”を構成する暗号リストの説明の…
- 令和7年度 春期 問37暗号機能を実装したIoT機器における脅威のうち,サイドチャネル攻撃に該当するものはどれか。
- 令和7年度 春期 問3430kバイトのJPEGファイルを電子メールに添付するとき,実際の転送データはおよそ何kバイトになるか。ここで,添付ファイルはMIME base64を用いて…
- 令和7年度 春期 問38PKIを構成するOCSPを利用する目的はどれか。
- 令和7年度 春期 問33TCP/IPネットワークで,データ転送用と制御用とに異なるウェルノウンポート番号が割り当てられているプロトコルはどれか。
- 令和7年度 春期 問39欧米などの企業,組織で行われている“セキュリティクリアランス”の事例はどれか。
出典:令和7年度 春期 応用情報技術者試験 午前 問36(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。元の問題冊子から文字を起こす都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。元の問題冊子から文字を起こす都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。