問43応用情報技術者 平成29年度 春期
 43 / 80問
平成29年度 春期2017年
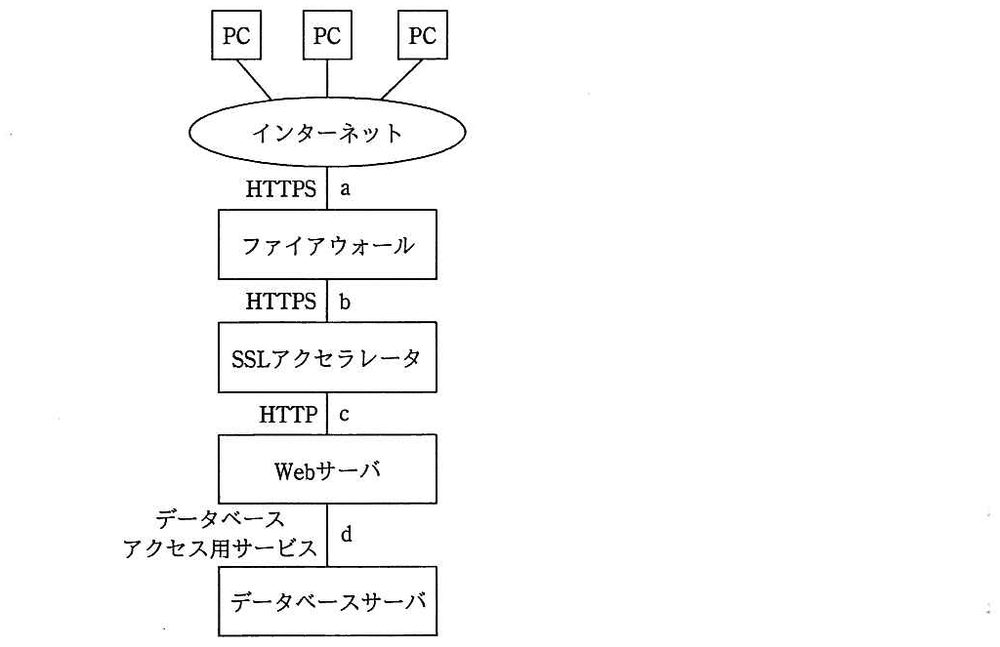
図のような構成と通信サービスのシステムにおいて,Webアプリケーションの脆弱性対策のためのWAFの設置場所として,最も適切な箇所はどこか。ここで,WAFには通信を暗号化したり,復号したりする機能はないものとする。
選択肢をえらぶと、答えと解説が出ます
選択肢をえらぶと、
ここに答えと解説が出ます
ここに答えと解説が出ます

 正答 3
解説
正解は3。WAFはHTTPの要求の中身(パラメータなど)を見て、SQLインジェクションやクロスサイトスクリプティングといったWebアプリケーションへの攻撃を見分ける。そのため中身を読める平文のHTTPの区間に置く必要がある。図では、SSLアクセラレータがHTTPSを復号してWebサーバにHTTPで渡しているので、その間のcが適切。
- 1のaと2のbは、どちらもHTTPSで暗号化された区間。WAFには復号の機能がないので、中身を検査できない。
- 4のdは、WebサーバとデータベースサーバのあいだのDBアクセス用の通信で、HTTPではない。Webアプリケーションへの攻撃をHTTPの段階で止めるというWAFの役目に合わない。
根拠:WAF(Web Application Firewall)の検査対象はHTTPの通信内容であること。
KEY POINT
WAFはHTTPの中身を検査するので、暗号化が解かれた後、Webサーバの手前に置く。「技術要素」の他の問題
- 平成29年度 春期 問42無線LAN環境におけるWPA2-PSKの機能はどれか。
- 平成29年度 春期 問44攻撃にHTTP over TLS(HTTPS)が使われた場合に起こり得ることはどれか。
- 平成29年度 春期 問41DNSキャッシュサーバに対して外部から行われるキャッシュポイズニング攻撃への対策のうち,適切なものはどれか。
- 平成29年度 春期 問45VPNで使用されるセキュアなプロトコルであるIPsec,L2TP,TLSの,OSI基本参照モデルにおける相対的な位置関係はどれか。
- 平成29年度 春期 問40水飲み場型攻撃(Watering Hole Attack)の手口はどれか。
- 平成29年度 春期 問39経済産業省とIPAが策定した"サイバーセキュリティ経営ガイドライン(Ver1.1)"の説明はどれか。
出典:平成29年度 春期 応用情報技術者試験 午前 問43(独立行政法人 情報処理推進機構(IPA))
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。元の問題冊子から文字を起こす都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。
独立行政法人情報処理推進機構(IPA)が公表している過去問題です。IPA の「過去問題の使用について」に基づき、IPA が指定する形で出典を明記して掲載しています(利用の許諾申請は不要)。問題文・選択肢の内容は変えていません。元の問題冊子から文字を起こす都合で、改行・字間の空白は省き、英数字の全角・半角は元とそろえていない箇所があります。図表は IPA が公表した問題冊子のものです。解説は当サイトが独自に作成したもので、IPA とは関係ありません。